


2026年国家网络安全宣传周期间,《人工智能安全治理框架》3.0对外发布。此次发布的《人工智能安全治理框架》3.0延续了发展与安全并重的思路,把治理视角从单一技术环节,拓展到数据、算法、模型、应用、供应链等全过程。相比此前版本,新框架更强调风险的分类分级,更强调治理措施与风险等级相匹配,也更强调可操作、可落地。
力求尽早发现风险隐患
及时采取修补措施
专家介绍,人工智能的风险会贯穿始终,从数据采集、使用,到算法设计与模型训练,再到模型部署、内容生成与对外服务,任何一个环节的疏漏,都可能被放大。

中央网信办数据与技术保障中心处长 王志伟:当前合规治理中有两个方面应当引起关注:一是合规测评有待完善,针对训练数据污染、开源组件后门,还有安全护栏能力的常态化专业测评亟待补齐;二是跨域协同治理要加强,主要是人工智能在数据安全、个人信息保护等交叉领域产生的复杂安全风险,这些针对性合规要求和治理技术手段都有待加强。

在治理手段上,3.0治理框架强调技术与管理“两条腿走路”。一方面,推动安全检测评估、内容识别、可追溯等能力建设,让风险看得见、管得住;另一方面,压实主体责任,完善内部管理制度和应急处置机制,做到出现问题能发现、能定位、能处置。

中国网络空间研究院信息化研究所副所长 李阳春:第一是我们坚持动态化、场景化的测试,随着技术的迭代演进,去动态调整测试的内容、范围和场景,把这种阶段性的评估,然后应急的测试贯穿全流程。第二,我们是构建了立体化评估体系,把企业的自评估、第三方的核验,以及监管复核抽查有机地结合起来。
推动人工智能安全协同共治
专家介绍,人工智能所带来的风险,往往跨越地域和行业,任何一方都难以独自应对。此次发布的《人工智能安全治理框架》3.0,进一步明确了各方责任,推动形成政府监管、企业主责、行业自律、社会监督、国际合作相衔接的治理格局。
3.0治理框架提出,政府部门侧重完善制度规则、健全标准体系、加强监测评估;企业作为研发和应用的主体,要把安全要求嵌入产品设计、开发、上线、运行和退出的每一步。
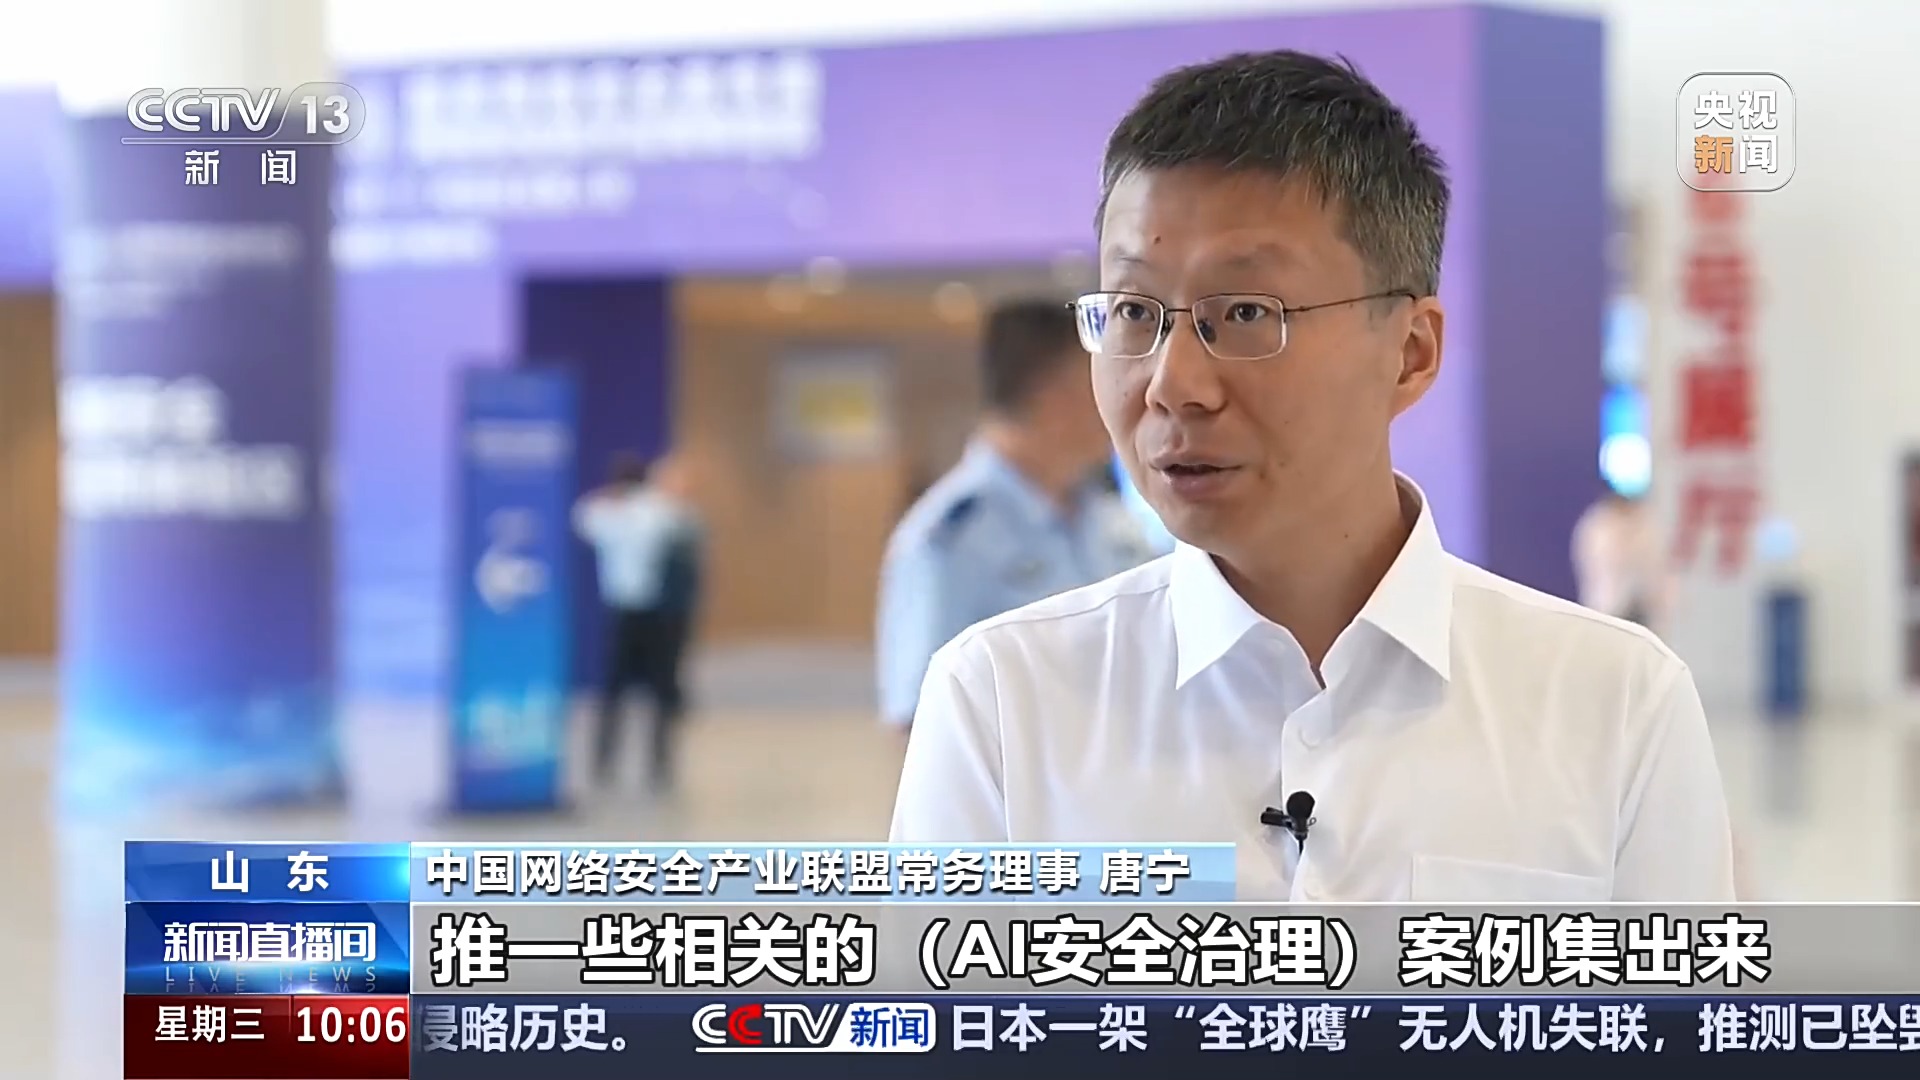
中国网络安全产业联盟常务理事 唐宁:行业组织在这个角度推一些相关的AI安全治理案例集出来,给我们的所有的甲方单位、用户单位作为一个相关的参考。另外一块就是发挥行业组织单位的这些优势,把一些事件、一些通报、一些可以共享的知识推送给甲方单位、安全厂商。第三,可以聚集用户单位和安全厂商的能力,形成相关的团标,甚至相关的行标和国标。
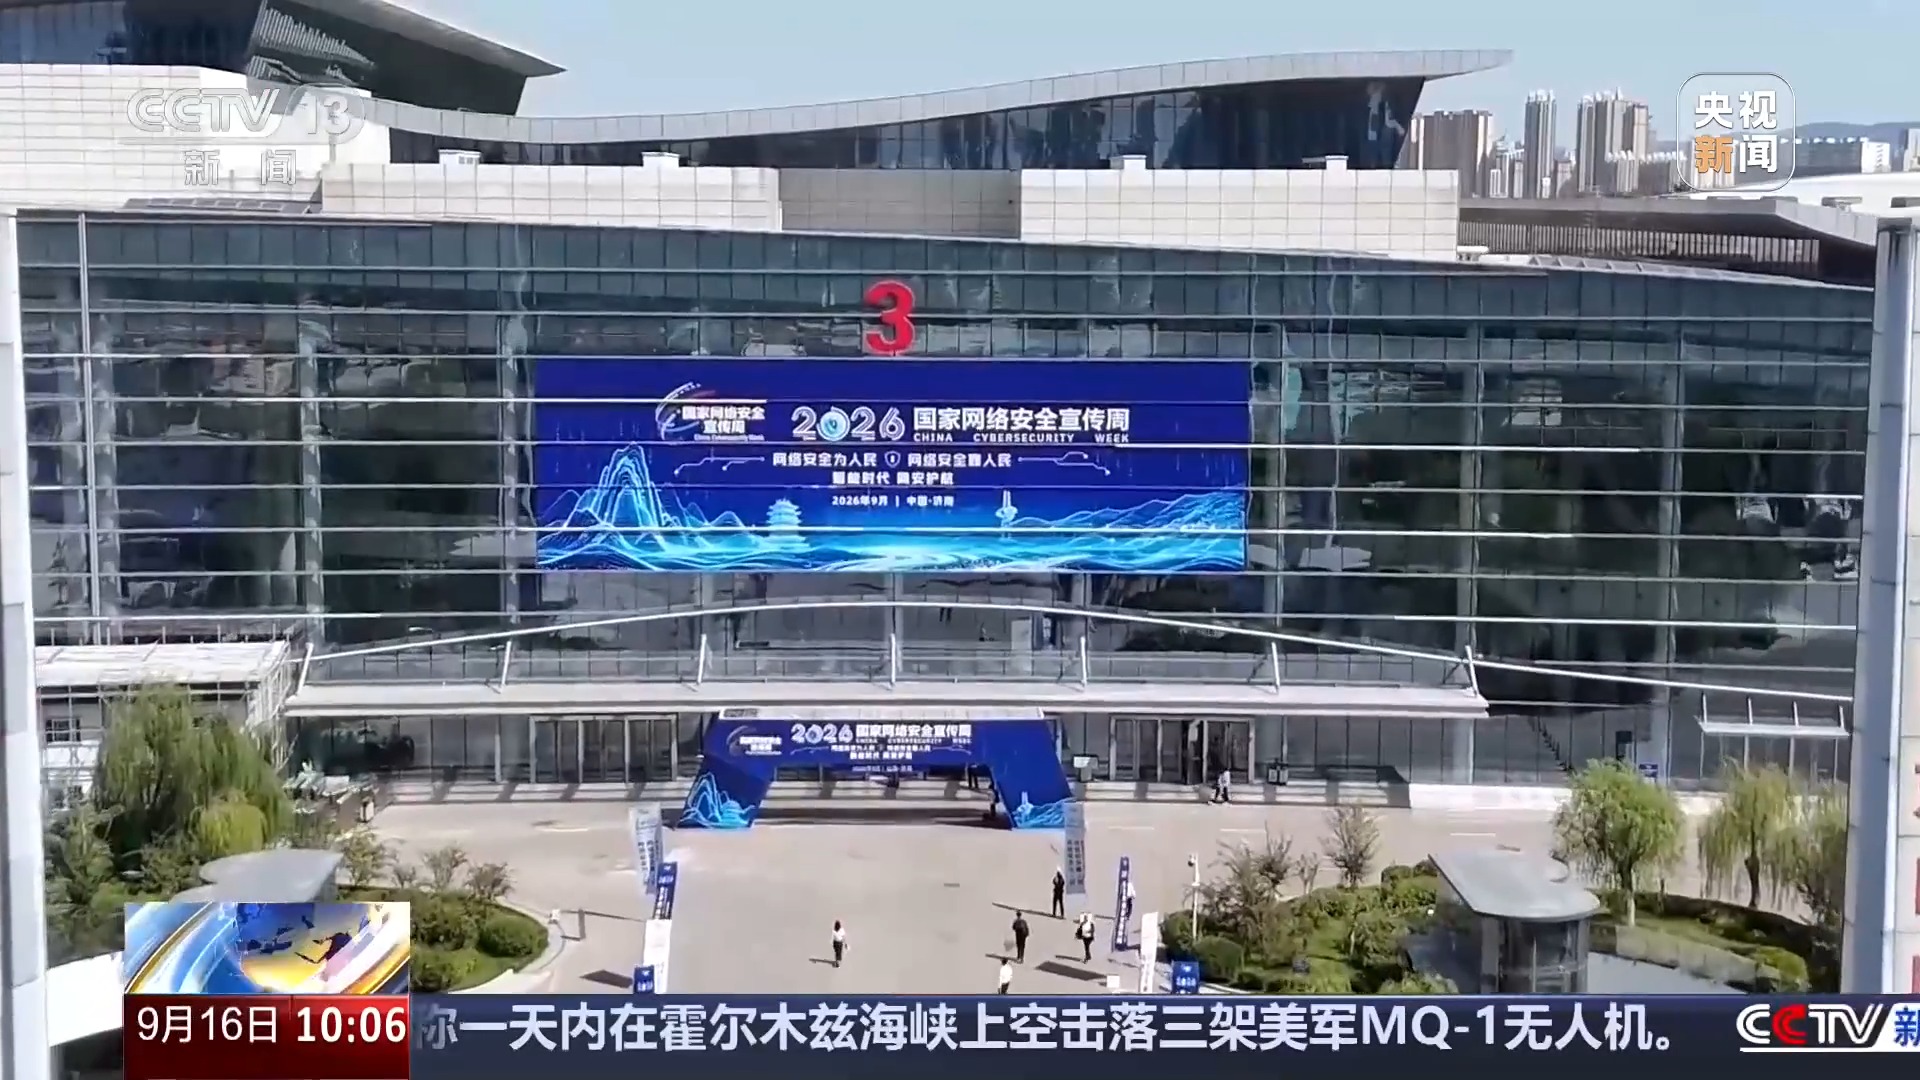
专家表示,加强国际交流对话、推动治理经验与规则相互衔接,是各国的共同需要。中国一贯主张发展与安全并重、开放包容,愿同各方一道,推动人工智能朝着安全、可靠、可控的方向发展,让技术更好地造福人民。

中国网络空间研究院信息化研究所副所长 李阳春:我国坚持发展与安全并重,运用沙箱监管等机制,为AI创新提供了容错纠错的空间。秉持敏捷治理,建立了“随行伴跑”持续优化治理机制,确保治理框架与技术发展同步迭代,也同时强调多边协同与普惠共享,重视助力全球南方国家的AI能力建设,为全球AI安全治理提供了务实参考。
来源:央视新闻客户端


扫描二维码
下载手机客户端


